Vinci Code CLI
Votre terminal. Vos choix.
Un agent de codage pour du travail utile dans votre propre terminal. Modifiez le code, examinez ce qui s’est passé et décidez de la suite, avec la clé de votre fournisseur.
Utilisez votre propre clé (BYOK). Cette méthode ne nécessite aucun compte Vinci.
Déléguez le travail. Examinez le résultat. Gardez la décision.
Un environnement familier en ligne de commande, avec des résultats explicites, des points de revue et les preuves fournies par vos vérifications.
Version publique 0.0.54Observez le travail, puis examinez le résultat.
L’agent modifie un script Python et l’exécute. Son reçu final indique tout de même que la modification n’est pas vérifiée, car le projet n’a aucune suite de tests automatisés.
Ces captures publiques du produit sont en anglais. Elles montrent les sessions enregistrées; les résultats et l’interface peuvent varier selon la version et la tâche.

Les détails qui vous aident à garder le contrôle.
De véritables captures du terminal montrent comment une session présente une action importante, un résultat non vérifié et une demande de revue.
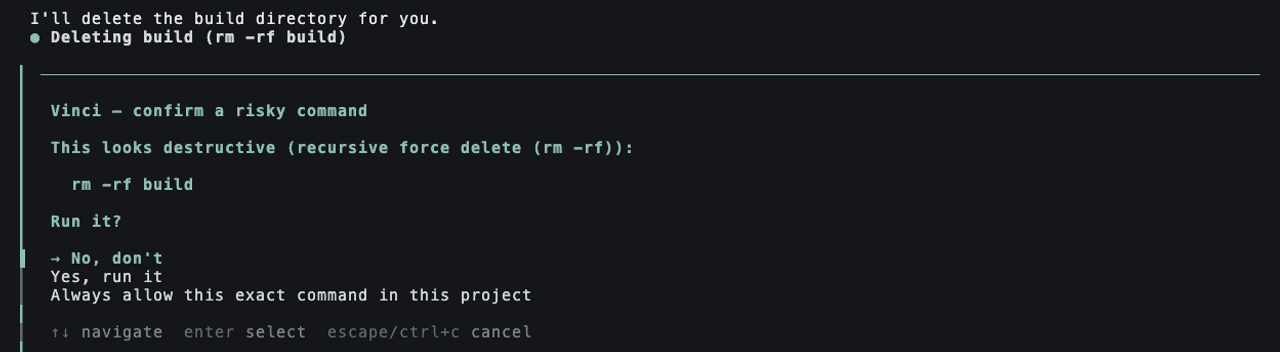
Voir l’action avant son exécution.
Dans cette capture, une commande destructrice est affichée avant son exécution. L’invite attend une décision, avec « No, don’t » présélectionné.
Distinguer terminé de vérifié.
Le reçu indique les modifications, les vérifications exécutées, ce qui demeure non vérifié et le coût enregistré du tour.

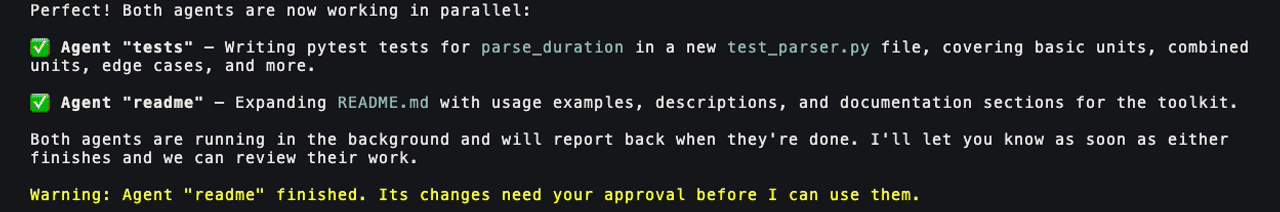
Examiner les modifications avant de les utiliser.
Dans cette session, les agents en arrière-plan travaillent dans des copies distinctes du projet. Les modifications d’un agent terminé attendent une approbation avant leur utilisation.
Un reçu consigne les vérifications exécutées; il ne prouve pas que le résultat est juste. Les garde-fous de commandes ont des limites et ne suffisent pas à assurer la sécurité de tous les usages. Examinez le travail important et fournissez des vérifications adaptées à la tâche.
Commencez avec votre propre fournisseur.
Installez le CLI, connectez un fournisseur pris en charge et essayez une tâche délimitée dans un projet que vous pouvez examiner.
curl -fsSL https://vinci.getsimpledirect.com/install | shL’installateur suit le canal de distribution sélectionné. Le manifeste indique la version actuellement distribuée ; le lien vers la version publique désigne un artefact publié sur GitHub.
Installer le CLI.
Utilisez la commande présentée ici ou suivez le guide d’installation pour votre plateforme.
Connecter votre clé d’API.
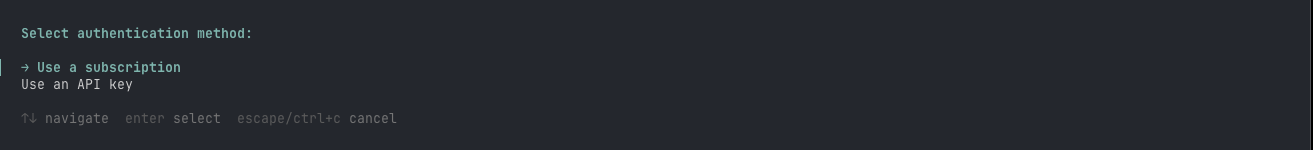
Lancez vinci, choisissez la méthode par clé d’API dans /login et suivez la documentation de votre fournisseur pris en charge.
Confier une tâche utile.
Choisissez une petite modification de code. Examinez les actions proposées, lancez les vérifications du projet et consultez le reçu final.
Plateformes et prérequis
Node.js 22.19 ou plus récent, curl et tar. macOS et Linux sont pris en charge ; Windows utilise WSL2 plutôt qu’un installateur Windows natif. L’exécution du shell sous Linux exige aussi bubblewrap à un emplacement pris en charge.
Vinci Managed
L’authentification et l’inférence gérées sont en maintenance, sans date de retour annoncée. Utilisez la méthode BYOK documentée avec vos propres identifiants de fournisseur.
Voir l’invite d’authentification et le catalogue de fournisseurs
Un code ouvert, aux origines visibles.
Lisez le code, examinez son fonctionnement et suivez son développement dans le dépôt public. L’accès au code source est distinct de la qualification pour la production.
Construit à partir de Pi, by Mario Zechner.
Commit de référence en amont : 244f1deaf1ae0fc1a242d9df5cddf457cf3d36a7
Comprendre les limites.
Cet outil en ligne de commande continue d’évoluer. Les réglages et interfaces d’extension peuvent changer, et les résultats dépendent de la tâche, du modèle et des vérifications que vous fournissez. Ce n’est pas un produit autonome qualifié pour un usage entre appareils.
Lire les limites actuelles de l’implémentation
- Le dépôt publié est un export aplati : l'historique de Pi en amont est intact, mais la couche Vinci arrive sous forme d'un seul commit par version plutôt que sous son historique de développement.
- Les binaires sont signés dans un dépôt privé, car le rôle de publication n'est délibérément pas accessible depuis un dépôt public. Les versions y sont produites puis répliquées vers le dépôt public, l'empreinte de l'artefact étant comparée au manifeste signé avant d'y être jointe.
- Aucun binaire Windows natif : l’installateur est un script shell POSIX. Sous Windows, il s’exécute dans WSL2, une option actuellement prise en charge et documentée.
- Sous Linux, l'exécution de commandes shell exige bubblewrap à /usr/bin/bwrap, /bin/bwrap ou /usr/local/bin/bwrap. Installé ailleurs — par snap, nix ou linuxbrew — Vinci désactive bash plutôt que de s'exécuter sans confinement.
- C'est un outil en ligne de commande. Il n'y a pas d'interface graphique, et aucune n'est prévue pour la première version.
- Les secrets sont masqués avant l'écriture de la transcription — aussi bien le texte que vous tapez que la sortie des outils. La limite tient à la couverture des motifs, non au moment : un identifiant dont le format n'est pas reconnu est enregistré tel quel, et les sessions enregistrées avant l'existence de ces points d'ancrage n'ont jamais été masquées. Traitez ~/.pi/agent/sessions comme sensible pour cette raison.
- Les réglages et les interfaces d'extension peuvent encore changer avant la version 1.0.
- Les preuves de ce qu'une exécution a fait ne valent que les vérifications que vous lui donnez : elle rapporte ce qui a été exécuté, pas que le résultat est juste.
Un travail utile commence par une prochaine étape claire.
Essayez une tâche délimitée, examinez les preuves et contribuez à façonner la suite de Vinci.